Windows 11 24H2 Home/Pro: Tjek supportophør 13. oktober 2026
Se, om Windows 11 24H2 Home eller Pro på din pc mister opdateringssupport 13. oktober 2026, og kontrollér en eventuel opdatering til 25H2.
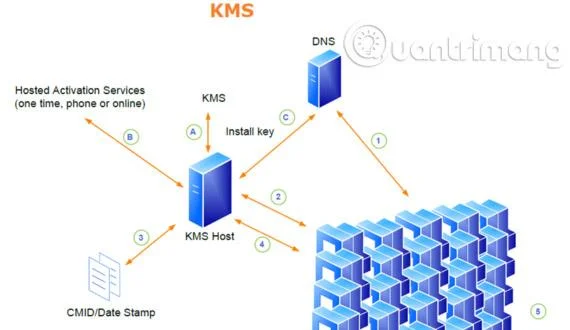
Hvis dit netværksmiljø understøtter den dynamiske DNS-opdateringsprotokol og tillader computere automatisk at eksportere tjenester, vil implementering af en KMS-vært sandsynligvis kræve meget lidt indsats. Hvis organisationen har mere end én KMS-vært, eller netværket ikke understøtter dynamiske opdateringer, kan det være nødvendigt med yderligere konfigurationsopgaver.
Nogle procedurer i dette afsnit kræver ændringer i registreringsdatabasen . Der kan opstå problemer, hvis registreringsdatabasen ændres forkert ved hjælp af Registreringseditor eller en anden metode, og for at løse disse problemer kan du blive tvunget til at geninstallere operativsystemet. Microsoft kan ikke garantere, at disse problemer kan løses, fordi ændring af registreringsdatabasen har potentielle risici.
Resten af dette afsnit beskriver følgende hovedopgaver:
Software License Manager, nogle gange kaldet SL Manager (Slmgr.vbs), er et script, der bruges til at konfigurere og få oplysninger om volumenaktivering. Dette script kan køres lokalt på målcomputeren eller fjernkøres ved hjælp af en anden computer, men det vil blive kørt fra en kommandoprompt . Hvis en grundlæggende bruger kører Slmgr.vbs, kan nogle licensdata mangle eller være forkerte, og mange aktiviteter er forbudt.
Slmgr.vbs kan bruge Wscript.exe eller Cscript.exe, så administratorer kan angive, hvilken scripting-motor der skal bruges. Hvis der ikke er angivet en script-motor, kører Slmgr.vbs ved at bruge standardscript-motoren, wscript.exe.
Bemærk : KMS kræver fjernelse af firewallen på KMS-serveren. Hvis du bruger standard-TCP-porten, skal du aktivere KMS Traffic Exception i Windows Firewall . Hvis du bruger en anden firewall, skal du åbne TCP-port 1688. Hvis du ikke bruger standardporten, skal du åbne en brugerdefineret TCP-port i firewallen .
Softwarelicenstjenesten skal genstartes for at eventuelle ændringer kan træde i kraft. For at genstarte Software Licensing Service skal du bruge Microsoft Management Console (MMC) Services, eller du kan køre følgende kommando ved kommandoprompten:
net stop sppsvc && net start sppsvc
Slmgr.vbs kræver mindst én parameter. Hvis scriptet køres uden parametre, viser scriptet hjælpeoplysninger. Tabel 1 viser Slmgr.vbs kommandolinjeindstillinger sammen med en beskrivelse af hver indstilling. De fleste af parametrene i tabel 1 hjælper med at konfigurere KMS-værten. Parametrene /sai og /sri sendes dog til KMS-klienter, efter at de kommer i kontakt med serveren. Den generelle syntaks for Slmgr.vbs er som følger:
slmgr.vbs /parametre
Tabel 1 - Slmgr.vbs-parametre
|
Parametre |
Beskrive |
|---|---|
|
/sprt Portnummer |
Indstil TCP-kommunikationsport på KMS-vært. Erstat PortNumber med det TCP-portnummer, der skal bruges. Standardindstillingen er 1688. |
|
/cdns |
Deaktiver automatisk DNS-eksport af KMS-vært. |
|
/sdns |
Aktiver automatisk DNS-eksport af KMS-vært. |
|
/cpri |
Reducer prioriteringen af KMS-værtsprocessen. |
|
/spri |
Indstil KMS-værtsprocessens prioritet til Normal. |
|
/false Aktiveringsinterval |
Ændret, hvor ofte KMS-klienten automatisk aktiveres, når KMS-værten ikke kan findes. Erstat ActivationInterval med minutter. Standardindstillingen er 120. |
|
/sri Fornyelsesinterval |
Skift hvor ofte KMS-klienten forsøger at forny sin aktivering ved at kontakte KMS-værten. Erstat RenewalInterval med minutter. Standardindstillingen er 10080 (7 dage). Denne indstilling vil tilsidesætte de lokale KMS-klientindstillinger. |
|
/dli |
Hent det aktuelle KMS-aktiveringsnummer fra KMS-værten. |
For at køre Slmgr.vbs eksternt, skal administratoren angive yderligere parametre. De skal indeholde navnet på destinationscomputeren samt brugernavnet og adgangskoden til den lokale administratorkonto på destinationscomputeren. Hvis det køres eksternt uden angivet brugernavn og adgangskode, vil scriptet bruge legitimationsoplysningerne for den bruger, der kører scriptet.
Følgende syntaks viser de yderligere parametre, der kræves for at køre Slmgr.vbs eksternt:
slmgr.vbs TargetComputerName [brugernavn] [adgangskode] /parametre [indstillinger]
Slmgr.vbs bruger Windows Management Instrumentation (WMI), så administratorer skal konfigurere Windows Firewall til at tillade WMI-trafik:
Bemærk : Som standard anvender Windows Firewall-undtagelser i private og offentlige profiler kun undtagelser for trafik, der stammer fra det lokale undernet. For at udvide undtagelsen og anvende den på flere undernet skal du ændre indstillingerne i Windows Firewall og Avanceret sikkerhed eller, hvis den er tilsluttet et AD DS-domæne, vælge Domæneprofil.
Administratorer kan aktivere Slmgr.vbs til at køre eksternt med computere, der arbejder i grupper. For at gøre det skal du oprette en DWORD-værdi:
LocalAccountTokenFilterPolicy
i registreringsdatabasenøglen
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
på KMS klient. Indstil denne værdi til 0x01.
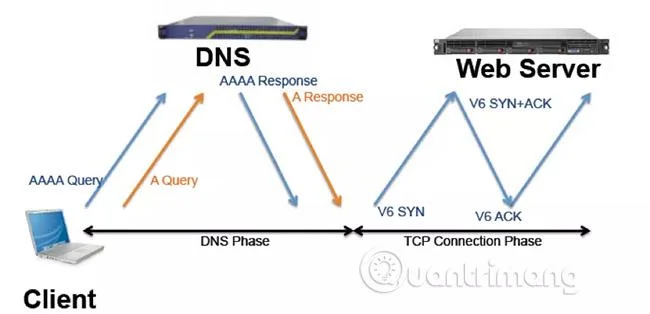
De følgende afsnit beskriver koncepterne for konfiguration af DNS til at fungere med volumenaktivering:
Hvis du bruger mere end én KMS-vært, se " Ændring af standard DNS-tilladelser for SRV-poster ".
For at tillade KMS-klienter at bruge forskellige DNS-servere til at finde KMS-værten, se " Eksporter til flere DNS-domæner ".
For manuelt at tilføje SRV-ressourceposter for KMS-værter, se " Opret SRV-poster manuelt i DNS ", " Opret manuelt SRV-poster i BIND DNS Server 8.2 og senere " og " Deaktivering af funktionalitet, eksport af KMS SRV-post til DNS ".
Bemærk : DNS-ændringer afspejles muligvis ikke, før alle DNS-servere er blevet replikeret.
Hvis du kun bruger én KMS-vært, behøver du muligvis ikke konfigurere DNS-tilladelser. Standardadfærden er at tillade computeren at oprette SRV-ressourceposten og derefter opdatere den. Men hvis du har mere end én KMS-vært (det sædvanlige tilfælde), vil de andre KMS-værter ikke være i stand til at opdatere SRV-ressourceposten, medmindre SRV-standardtilladelserne ændres.
Følgende proces på højt niveau er et eksempel fra et Microsoft-miljø. Det giver ikke detaljerede trin, som kan variere lidt for forskellige organisationer, og det er ikke den eneste måde at opnå de ønskede resultater på.
Opret en global sikkerhedsgruppe i Active Directory, som vil blive brugt til dine KMS-værter. Et eksempel er Key Management Service Group . Tilføj dine KMS-værter til denne gruppe. De skal alle have det samme domæne.
Når den første KMS-vært er oprettet, opretter den en rod-SRV-record. Hvis den første KMS-vært ikke kan oprette en SRV-ressourcepost, kan din organisation have ændret standardtilladelserne. I dette tilfælde skal du manuelt oprette en SRV-ressourcepost som i " Opret manuelt en SRV-post i DNS ".
Indstil tilladelser for SRV-gruppen for at tillade medlemmer af den globale sikkerhedsgruppe at opdatere.
Bemærk : Domæneadministratorer kan delegere muligheden for at udføre de foregående trin til administratorer i organisationen. For at gøre det skal du oprette en sikkerhedsgruppe i Active Directory, autorisere den gruppe til at ændre SRV-poster og derefter tilføje medlemmer.
Som standard er KMS-værter kun registreret i det DNS-domæne, der indeholder værten. Hvis dit netværksmiljø kun har ét DNS-domæne, behøver du ikke foretage dig yderligere.
Hvis der er mere end ét DNS-domæne, kan der oprettes en liste over DNS-domæner, som en KMS-vært kan bruge, når den eksporterer sin RR SRV. Indstilling af denne registreringsværdi vil suspendere KMS-værtens standardadfærd med at eksportere i det domæne, der er angivet som det primære DNS-suffiks. Prioritets- og vægtparametre kan tilføjes til DnsDomainPublishList -registreringsværdien for KMS. Denne funktion gør det muligt for administratorer at indstille KMS-værtsprioritetsgrupper og -vægte inden for hver gruppe for at bestemme, hvilken KMS-vært der først skal have adgang til og balancere mellem flere KMS-værter.
Bemærk : DNS-ændringer afspejles muligvis ikke, før alle DNS-servere er replikeret. Ændringer, der foretages for ofte, kan efterlade ældre poster, hvis ændringerne blev foretaget på en server, der ikke er blevet replikeret.
For automatisk at eksportere KMS i flere DNS-domæner, vil tilføjelse af hvert DNS-domæne-suffiks til enhver KMS eksportere multi-streng registreringsdatabasen værdi:
DnsDomainPublishList i HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SoftwareProtectionPlatform
Efter at have ændret værdien, genstart Software Licensing Service for at oprette SRV RR'er.
Bemærk : Denne nøgle har ændret placering til HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SL fra Windows Vista.
Når du har konfigureret KMS-værten til at eksportere til flere domæner, skal du eksportere registreringsdatabasenøglen og derefter importere den til registreringsdatabasen på yderligere KMS-værter. For at bekræfte, at denne procedure lykkedes, skal du kontrollere applikationshændelsesloggen på hver KMS-vært. Hændelses-id 12294 angiver, at KMS-værten har oprettet SRV RR'er. Hændelses-id 12293 angiver, at forsøget på at oprette en SRV RR mislykkedes.
Hvis miljøet ikke understøtter dynamiske opdateringer, skal SRV RR'er oprettes manuelt for at eksportere KMS-værter. Miljøer, der ikke understøtter dynamiske opdateringer, bør deaktivere eksport på alle KMS-værter for at forhindre indsamling af poster, når DNS-eksport mislykkes. For at deaktivere automatisk eksport skal du bruge scriptet Slmgr.vbs med kommandolinjeindstillingen /cdns. Se afsnittet " KMS-konfiguration " for mere information om Slmgr.vbs-scriptet.
Bemærk : Manuelt oprettede SRV RR'er kan eksistere side om side med SRV RR'er, som KMS-værten automatisk eksporterer i andre domæner, så længe alle poster vedligeholdes for at forhindre konflikter.
Brug DNS Manager, i den relevante viderestillingsopslagszone, opret en ny SRV RR ved hjælp af de relevante oplysninger for den pågældende placering. Som standard lytter KMS på TCP-port 1688 , og tjenesten er _VLMCS. Tabel 2 indeholder prøveindstillinger for en SRV RR.
|
Navn |
Indstilling |
|---|---|
|
Service |
_VLMCS |
|
Protokol |
_TCP |
|
Portnummer |
1688 |
|
Host leverer tjenester |
FQDN for KMS-værten |
Hvis organisationen bruger ikke-Microsoft DNS-værter, kan de nødvendige SRV RR'er oprettes, forudsat at DNS-værten er kompatibel med Berkeley Internet Name Domain (BIND) 8.2 eller nyere. Når du opretter en post, skal du inkludere oplysningerne vist i tabel 3. Prioritets- og kritikalitetsindstillingerne vist i tabel 3 bruges kun af Windows 7 og Windows Server 2008 R2.
|
Navn |
Indstilling |
|---|---|
|
Navn |
_vlmcs._tcp |
|
Type |
SRV |
|
Prioritetsniveau |
0 |
|
Grad af betydning |
0 |
|
Port |
1688 |
|
Værtsnavn |
FQDN for KMS-værten |
For at konfigurere BIND DNS Server 8.2 eller nyere til at understøtte automatisk eksport af KMS, skal du konfigurere BIND-serveren til at tillade RR-opdateringer fra KMS-værten. Føj f.eks. følgende linje til zonedefinitionen i named.conf:allow-update { any; };
Bemærk: Et opdateringsaktiveringsdirektiv kan også tilføjes i named.conf-indstillingerne for at aktivere dynamiske opdateringer for alle zoner, der er hostet på denne server .
KMS-vært eksporteres automatisk ved at oprette SRV RR i DNS. For at deaktivere automatisk DNS-eksport af en KMS-vært skal du bruge Slmgr.vbs-scriptet med /cdns-kommandolinjeindstillingen.
Det foretrækkes at bruge Slmgr.vbs- scriptet til at deaktivere DNS-autoeksport, men du kan også udføre denne opgave ved at oprette en ny DWORD-værdi ved navn DisableDnsPublishing i registreringsdatabasen og indstille dens værdi. bliver 1 . Denne værdi er placeret på HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\SoftwareProtectionPlatform i registreringsdatabasen. For at genaktivere standardadfærden for eksport af KMS SRV-skrivninger til DNS, skal du indstille værdien til 0 .
For at aktivere KMS-funktionalitet installeres en KMS-nøgle på en KMS-vært; Værten aktiveres derefter via internettet eller via telefon ved hjælp af Microsofts aktiveringstjenester. Computere, der kører Windows 7 eller Windows Server 2008 R2, kan fungere som KMS-værter. Windows Vista , Windows Server 2003 og Windows Server 2008 kan også fungere som KMS-værter. De KMS-klienter, som en KMS-vært kan aktivere, afhænger af den værtsnøgle, der bruges til at aktivere KMS-værten.
Installer og aktiver KMS-nøglen på en Windows 7- eller Windows Server 2008 R2-computer ved hjælp af kommandoprompten:
Windows 7 og Windows Server 2008 R2 viser en advarsel, hver gang en administrator installerer en KMS-værtsnøgle ved hjælp af brugergrænsefladen (Brugere vil ikke se denne advarsel, hvis de installerer en KMS-værtsnøgle ved hjælp af Slmgr.vbs-scriptet). Denne meddelelse hjælper med at forhindre utilsigtet installation af en KMS-nøgle på en computer, som administratoren ikke har til hensigt at bruge som KMS-vært.
For at kontrollere, at KMS-værten er konfigureret korrekt, skal du kontrollere KMS-nummeret for at se, om det stiger. I kommandopromptvinduet på KMS-værten skal du skrive slmgr.vbs /dli for at få vist det aktuelle KMS-nummer. Administratorer kan også tjekke nøglestyringstjenesteloggen i mappen Applications and Services Logs for hændelses-id 12290 . Nøglestyringstjenesteloggen registrerer aktiveringsanmodningen fra KMS-klienten. Hver hændelse viser navnet på computeren og tidsstemplet for hver aktiveringsanmodning.
Dette afsnit beskriver koncepterne for installation og konfiguration af computere som KMS-klienter. Som standard er volumenlicensversioner af Windows Vista, Windows 7, Windows Server 2008 og Windows Server 2008 R2 KMS-klienter. Hvis de computere, som organisationen ønsker at aktivere ved hjælp af KMS, bruger et af disse operativsystemer, og netværket tillader automatisk DNS-genkendelse, er der ikke behov for yderligere konfiguration.
Hvis KMS-klienten er konfigureret til at slå KMS-værten op ved hjælp af DNS, men ikke modtager SRV-poster fra DNS, logfejl i Windows 7 og Windows Server 2008 R2 i hændelsesloggen.
Administratorer kan manuelt tildele en KMS-vært til KMS-klienter ved hjælp af KMS-værtscache. Manuel tildeling af en KMS-vært vil deaktivere KMS-auto-discovery på KMS-klienten. En KMS-vært tildeles manuelt til en KMS-klient ved at køre :/skms [Activation ID] hvor er KMS_FQDN, IPv4Address eller NetbiosName på værten, og porten er TCP-porten på KMS-værten.
Hvis KMS-værten kun bruger Internet Protocol version 6 (IPv6), skal adressen angives i formatet [hostname]:port (med firkantede parenteser). IPv6-adresser , der indeholder koloner ( : ), vil blive parset forkert af Slmgr.vbs-scriptet.
Som standard registrerer KMS-klienter automatisk KMS-værter. Funktionen Auto-discovery kan deaktiveres ved manuelt at tildele en KMS-vært til en KMS-klient. Denne handling sletter også KMS-værtsnavnet fra KMS-klientcachen. Hvis den automatiske opdagelsesfunktion er deaktiveret, kan den genaktiveres ved at køre slmgr.vbs /ckms ved kommandoprompten.
Ved at tilføje adressen på DNS-serveren, der indeholder SRV RR, som en suffikspost på KMS-klienten, kan administratoren annoncere KMS-værten på en DNS-server og tillade KMS-klienter med andre primære DNS-servere at finde den.
Oplysningerne i dette afsnit er beregnet til volumenlicenskunder, der bruger Windows Automated Installation Kit (Windows AIK) til at implementere og aktivere et Windows-operativsystem. Forbered KMS-klienter til implementering ved hjælp af System Preparation Tool (Sysprep.exe).
Før du tager et billede, skal du køre Sysprep.exe med kommandolinjeindstillingen /generalize for at nulstille aktiveringstimeren, sikkerhedsidentifikator (SID) og andre vigtige indstillinger. Nulstilling af aktiveringstimeren forhindrer billedets henstandsperiode i at udløbe, før billedet implementeres. Kørsel af Sysprep.exe fjerner ikke installerede softwarenøgler, og administratorer bliver ikke bedt om en ny nøgle under mini-opsætning. Uden /rearm ville kørsel af Sysprep.exe stadig fuldføres, men aktiveringstimeren ville ikke ændre sig, og den returnerede fejl ville yderligere forklare situationen.
Når du bygger virtuelle demomaskiner til internt brug (f.eks. bygning af virtuelle maskiner til en organisations salgsafdeling eller for at konfigurere et midlertidigt træningsmiljø), skal du køre Slmgr.vbs-scriptet med indstillingen Valg af /rearm- forlænger henstandsperioden for yderligere 30 dage, som til gengæld nulstiller aktiveringstimeren, men ikke foretager yderligere ændringer på computeren. Aktiveringstimeren kan nulstilles tre gange for computere, der kører Windows 7 eller Windows Server 2008 R2.
Som standard forsøger KMS-klienter automatisk at aktivere sig selv med forudbestemte intervaller. For manuelt at aktivere KMS-klienter (for eksempel afbrudte klienter), før de distribueres til brugere, skal du bruge elementet Systemkontrolsystem eller køre slmgr.vbs /ato ved kommandoprompten med administratorrettigheder. Slmgr.vbs vil rapportere succes eller fiasko og levere den resulterende kode. For at udføre aktivering skal KMS-klienten have adgang til en KMS-vært på organisationens netværk.
>> Se mere: Implementering af KMS-aktivering (del 2)
Se, om Windows 11 24H2 Home eller Pro på din pc mister opdateringssupport 13. oktober 2026, og kontrollér en eventuel opdatering til 25H2.
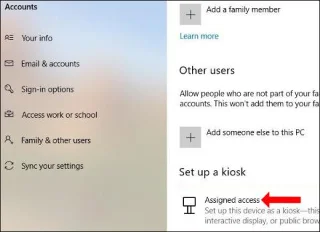
Kiosktilstand på Windows 10 er en tilstand til kun at bruge 1 applikation eller kun få adgang til 1 websted med gæstebrugere.
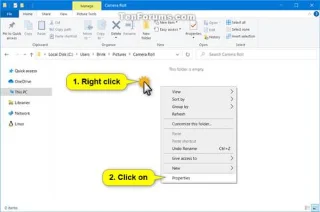
Denne vejledning viser dig, hvordan du ændrer eller gendanner standardplaceringen af kamerarullemappen i Windows 10.
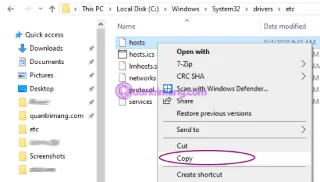
Redigering af værtsfilen kan medføre, at du ikke kan få adgang til internettet, hvis filen ikke er ændret korrekt. Den følgende artikel vil guide dig til at redigere værtsfilen i Windows 10.
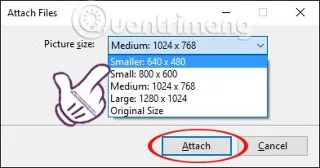
Ved at reducere størrelsen og kapaciteten af billeder bliver det nemmere for dig at dele eller sende dem til nogen. Især på Windows 10 kan du batch-ændre størrelsen på billeder med nogle få enkle trin.
Hvis du ikke behøver at vise nyligt besøgte varer og steder af sikkerheds- eller privatlivsmæssige årsager, kan du nemt slå det fra.
Microsoft har netop udgivet Windows 10 Anniversary Update med mange forbedringer og nye funktioner. I denne nye opdatering vil du se en masse ændringer. Fra Windows Ink stylus-understøttelse til Microsoft Edge-browserudvidelsesunderstøttelse er Start Menu og Cortana også blevet væsentligt forbedret.
Ét sted til at styre mange operationer direkte på proceslinjen.
På Windows 10 kan du downloade og installere gruppepolitikskabeloner til at administrere Microsoft Edge-indstillinger, og denne vejledning viser dig processen.
Dark Mode er en mørk baggrundsgrænseflade på Windows 10, der hjælper computeren med at spare batteristrøm og reducere påvirkningen af brugerens øjne.