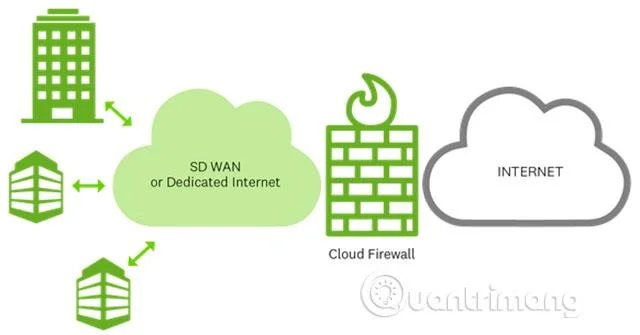
Оскільки технологія навколо нас розвивається, брандмауери також потрібно перенести в хмару, щоб не відставати від цієї тенденції. Ось чому народився термін хмарний брандмауер. Але що таке хмарний брандмауер і навіщо потрібно переносити брандмауер у хмару? Давайте знайдемо відповідь на Quantrimang.com у наступній статті!
Що таке Cloud Firewall? Як це впливає на бізнес?
Що таке брандмауер?
Раніше на Quantrimang com була стаття, яка пояснювала , що таке брандмауер, і синтезувала деякі загальні знання про брандмауери .
Брандмауери названі на честь реальних будівельних стін, призначених для запобігання поширенню вогню через будівлі. Ви знайдете брандмауери в центрах передачі даних, де відстежується та перевіряється будь-яка шкідлива діяльність.
Ви також знайдете брандмауер прямо у своїй домашній мережі. Зазвичай маршрутизатори та комп’ютери мають брандмауери, щоб «спостерігати» за з’єднаннями в системі та з неї. Ви можете використовувати брандмауер, вбудований у вашу операційну систему, або вибрати продукт стороннього виробника.
Брандмауери запобігають доступу людей до мережі ззовні без вашого дозволу. Якщо він виявить щось потенційно шкідливе, брандмауер заблокує з’єднання та захистить ваш ПК.
Ви також можете встановити спеціальні правила для брандмауера, щоб блокувати те, що ви не хочете, щоб люди бачили у вашій мережі. Наприклад, власники бізнесу можуть використовувати брандмауери, щоб запобігти перегляду несанкціонованих веб-сайтів працівниками компанії.
Як брандмауери встановлюють периметри?
У світі кібербезпеки існує концепція безпеки під назвою «периметр». Периметр — це уявна віртуальна цифрова «стіна», встановлена в мережі, щоб не допустити зловмисників.
Наприклад, ви використовуєте мережу для малого підприємства, яка складається з 10 комп’ютерів, усі підключені до Інтернету за допомогою центрального маршрутизатора.
Щоб правильно налаштувати мережеву безпеку, потрібно надати брандмауеру правила. Ви «наказуєте» брандмауеру маршрутизатора дозволити кожному в офісі доступ до цього маршрутизатора. Крім того, ви забороняєте доступ усім за межами мережі. Іншими словами, ця модель нагадує замок. Ласкаво просимо всіх, хто знаходиться всередині, і всі зовні повинні триматися подалі.
Цей рівень захисту («стіни», які ви встановлюєте в мережі) є периметром. Усі комп’ютери та сервери в офісі (на місці або на місці) будуть захищені, але зовнішні пристрої – ні.
Периметр — це розділ між внутрішньою мережею, якою керує організація, та доступом до мережі
Периметр — це розділ між внутрішньою мережею , якою керує організація, та мережею доступу, яка надається зовнішнім постачальником, зазвичай постачальником послуг Інтернету (ISP). Мережі також можуть бути фізично «заблоковані»: співробітникам компанії, можливо, доведеться перебувати в офісі та використовувати пристрої, керовані компанією, для підключення до корпоративної мережі.
Брандмауери спочатку були розроблені, щоб контролювати цей тип периметра та не пропускати шкідливі дії. У хмарних обчисленнях периметри фактично зникають. Користувачі отримують доступ до послуг через неконтрольований Інтернет. Фізичне місцезнаходження користувача та іноді пристрій, яким він користується, більше не мають значення.
Важко встановити рівень безпеки навколо ресурсів компанії, оскільки майже неможливо визначити, куди цей рівень безпеки піде. Деякі компанії вдаються до рішень, які поєднують кілька різних продуктів безпеки, включаючи традиційні брандмауери, VPN, функції контролю доступу та продукти IPS, але це додає багато складності. Складно для ІТ-відділу та важко керувати.
У більших масштабах периметри вже не актуальні
Речі можуть бути не такими зрозумілими, якщо взяти до уваги практичну цінність збереження всіх пристроїв у робочому стані. Зараз співробітники можуть працювати віддалено в будь-якій точці світу. Компанії несуть відповідальність за послуги, які використовують локальні сервери, вимагаючи зв’язку ззовні периметра.
Тепер масштаби більші. Ви більше не можете створити коло навколо групи комп’ютерів і серверів і назвати це периметром. З авторизованими людьми, які підключаються до локального сервера ззовні, а також людьми в офісі, які користуються послугами за межами компанії, кордони можуть охоплювати всю земну кулю!
З таким великим периметром локальний брандмауер не може впоратися з цією відповідальністю. Нам потрібен хмарний брандмауер, який може підтримувати міжнародний трафік із різних джерел.
Як хмарні брандмауери вписуються в структуру SASE?
Secure access service edge або SASE – це хмарна мережева архітектура, яка поєднує мережеві функції, такі як програмно визначена WAN , із набором служб безпеки, включаючи FWaaS. На відміну від традиційних мережевих моделей, де периметр локальних центрів обробки даних має бути захищений локальними міжмережевими екранами, SASE забезпечує комплексну безпеку та контроль доступу на межі мережі.
У моделі мережі SASE хмарні брандмауери працюють у парі з іншими продуктами безпеки, щоб захистити периметр мережі від атак, витоків даних та інших кіберзагроз.
Як хмарні брандмауери допомагають бізнесу?

Хмарні брандмауери означають, що компаніям більше не потрібно покладатися на локальні служби, а натомість можна перемістити брандмауер куди завгодно. Ви можете вибрати між двома типами брандмауерів:
Підприємства можуть орендувати брандмауер, розташований у хмарі. Потім вони можуть налаштувати цей брандмауер так само, як і з локальним брандмауером (єдина відмінність полягає в тому, що він базується на хмарі). Їх часто називають брандмауерам як послуга (FWaaS), де компанія може орендувати спеціальний хмарний брандмауер для свого бізнесу.
Якщо бізнес досить сміливий, він може орендувати сервер і встановити власний брандмауер. Компанії часто роблять це, орендуючи сервер і встановлюючи на ньому програмне забезпечення безпеки. Підприємства використовуватимуть інфраструктуру як послугу (IaaS), щоб орендувати простір, необхідний для брандмауера.
Коротше кажучи, компанії мають два варіанти: орендувати існуючий хмарний брандмауер або встановити власний. Перший варіант схожий на те, щоб найняти компанію, яка встановлює камери безпеки для спостереження за вашим будинком, замість того, щоб самостійно встановлювати систему відеоспостереження.
Самостійне налаштування брандмауера залежить від вашого вибору. Наприклад, якщо ви не знаєте, які порти відповідають правилам вашого брандмауера, вам, імовірно, варто найняти компанію, яка має повнофункціональну службу брандмауера.
З іншого боку, у вас може виникнути думка, що за брандмауер вашого бізнесу відповідає хтось інший, звичайно ваш власний.
4 переваги хмарних брандмауерів

1. Хмарний брандмауер легко налаштувати
Перш за все, хмарні брандмауери набагато більш модульні, ніж звичайні брандмауери. Вони призначені для роботи з різними типами комунікацій.
Наприклад, якщо ви хочете спрямувати трафік користувача через брандмауер, це може зробити хмарний брандмауер. Якщо вам потрібен інструмент, який може захистити вас від атак, хмарний брандмауер також може зробити це. Брандмауери можна розширити відповідно до потреб. Просто скажіть, що ви хочете, і він зробить це за вас.
2. Хмарні брандмауери ростуть разом з вами
Ще одна причина вибору хмарних брандмауерів полягає в тому, що вони можуть розвиватися разом із вашим бізнесом. Наприклад, якщо ви хочете додати більше офісів, центрів обробки даних або веб-сайтів до брандмауера, ви можете орендувати більше місця на сервері, щоб отримати необхідні ресурси. Це масштабоване рішення, яке не впливає на розвиток бізнесу та допомагає вам не турбуватися про локальне обладнання.
3. Firewall-as-a-Service отримує автоматичні оновлення
Якщо ви використовуєте FWaaS, компанія, яка надає послуги брандмауера, може контролювати Інтернет і фіксувати прогнози зловмисного програмного забезпечення. Ця послуга покриває загрози нульового дня . Якщо ви користуєтеся надійним FWaaS, компанія, що надає послуги, виправить і відремонтує брандмауер, коли ці загрози будуть виявлені.
4. Брандмауери типу «інфраструктура як послуга» допомагають отримати більше місця
Якщо ви використовуєте брандмауер на основі IaaS, ви можете використовувати вільний простір на сервері для інших речей. Наприклад, ви можете зберігати дані, веб-сайт або налаштувати на ньому віртуальну машину, залежно від ваших уподобань. Як результат, хоча IaaS чинить більший тиск на забезпечення безпеки, він також дає вам свободу під час використання серверів.
Недоліки хмарних брандмауерів
На жаль, розміщення брандмауера в хмарі означає, що він може перестати працювати в будь-який момент. Наприклад, якщо ваш постачальник або сервер FWaaS вийде з ладу, і ви залежите від нього для перевірки трафіку на наявність зловмисників, уся мережа підприємства може миттєво вийти з ладу. Ось чому так важливо вибрати надійну службу. Принаймні майте резервний план на випадок, якщо щось піде не так.
Хмарні брандмауери — чудовий вибір для тих, кому потрібен захист, що адаптується до різноманітних ситуацій. Якщо ви наймете службу брандмауера або створите свій власний, вони можуть стати цінним активом, оскільки обсяг мережевої безпеки стає все більшим і більшим.
Є багато причин, чому варто використовувати брандмауер. Зверніться до статті: Чому варто використовувати комп’ютерний брандмауер , щоб дізнатися більше!