Slik fikser du intern feil 500 i Next.js Server Components
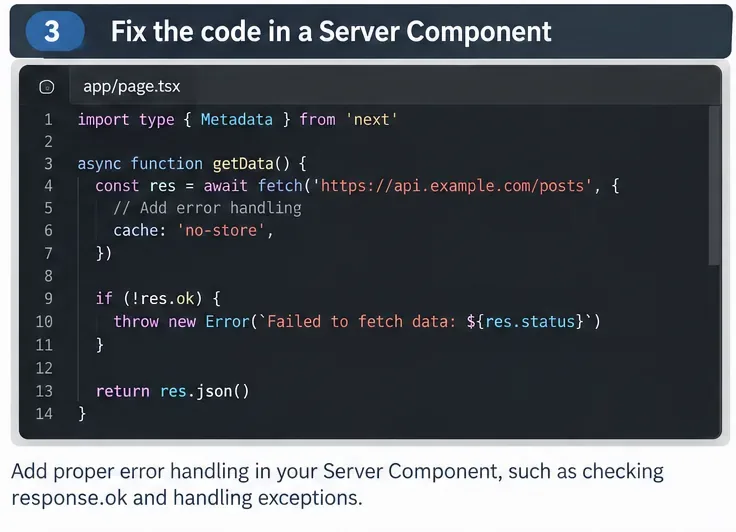
Fiks Next.js Server Component 500-feil ved å spore serverlogger, sjekke datahenting og miljøvariabler, håndtere feil og verifisere produksjonsbygget.
I 2017 oppdaget sikkerhetsforskere rundt 23 000 prøver av skadelig programvare hver dag, som er omtrent 795 stykker skadelig programvare produsert hver time. Det høres forferdelig ut, men faktisk er flertallet av disse prøvene varianter av eksisterende skadelig programvare, den bruker bare annen kode for å lage en "ny" signatur. Imidlertid har det nylig dukket opp en ny, veldig sofistikert del av skadelig programvare kalt Mylobot.
Hva er Mylobot?
Mylobot er en botnet malware som inneholder et stort antall ondsinnede hensikter. Tom Nipravsky, en sikkerhetsforsker for Deep Instinct, var den første som oppdaget denne skadelige programvaren.
Denne skadelige programvaren kombinerer en rekke komplekse infeksjons- og tilsløringsteknikker i én kraftig pakke. Her er teknikkene som brukes i Mylobot:
Se mer: 7 beste Sandbox-applikasjoner for Windows 10
Mylobot utfører en rekke teknikker for å holde seg skjult.
Anti-sandbox, anti-debug og anti-virtuelle maskinteknikker forsøker å forhindre skadelig programvare fra å bli oppdaget under skanning med anti-malware-programvare , samt hindre sikkerhetsforskere fra å isolere skadelig programvare på en maskin. virtuelt eller sandkassemiljø for analyse og forskning .
Mylobot bruker Reflective EXE for å gjøre det enda vanskeligere å oppdage fordi det ikke fungerer direkte på stasjonen, så det kan ikke analyseres av anti-virus eller anti-malware programvare.
"Kodestrukturen er veldig kompleks, dette er en flertråds skadelig programvare, hver tråd er ansvarlig for å implementere forskjellige muligheter for skadelig programvare," skrev Nipravsky i et innlegg. Og også nevnt: "Denne skadevare inneholder tre lag med filer, nestet i hverandre, hvor hvert lag er ansvarlig for å utføre det neste. Det siste laget bruker den reflekterende EXE-teknikken".
Sammen med anti-analyse og anti-deteksjonsteknikker, kan Mylobot utsette i 14 dager og deretter ta kontakt med sin kommando- og kontrollserver. Når Mylobot oppretter en tilkobling, slår botnettet av Windows Defender og Windows Update , samt lukker noen Windows-brannmurporter.
Mylobot søker etter og dreper andre typer skadelig programvare
En av de interessante og sjeldne funksjonene til denne Mylobot-malwaren er at den har muligheten til å søke etter og ødelegge annen skadelig programvare. I motsetning til annen skadelig programvare, er Mylobot klar til å ødelegge denne typen skadelig programvare hvis den finnes på systemet. Den skanner systemets Application Data-mappe for vanlige skadevarefiler og -mapper. Hvis den finner en spesifikk fil eller prosess, vil Mylobot "drepe" den.
Så hva gjør Mylobot egentlig?
Hovedfunksjonen til Mylobot er å kontrollere systemet, hvorfra angriperen har tilgang til online påloggingsinformasjon, systemfiler osv. Skadenivået avhenger av systemangriperen. Det kan forårsake stor skade, spesielt når det trenger inn i bedriftsmiljøet.
Mylobot er også knyttet til andre botnett som DorkBot, Ramdo og det beryktede Locky-nettverket. Hvis Mylobot fungerer som en "kanal" for botnett og andre typer skadelig programvare, så er dette en virkelig katastrofe.
Hvordan motvirke Mylobot
Den dårlige nyheten er at Mylobot har infisert systemer i mer enn to år. Kommando- og kontrollserveren ble først funnet i november 2015. Mylobot unngikk alle andre forskere og sikkerhetsselskaper i lang tid før de ble oppdaget av Deep Instincts "deep learning" nettverksforskningsverktøy.
Konvensjonelle antivirus- og anti-malware-verktøy kan ikke beskytte mot Mylobot i det minste foreløpig. Nå som en Mylobot-prøve er tilgjengelig, kan mange forskere og sikkerhetsselskaper bruke den til å finne tiltak mot denne skadelige programvaren.
I mellomtiden bør du sjekke listen vår over antivirus- og datasikkerhetsverktøy . Selv om disse verktøyene ikke kan ødelegge Mylobot, kan de stoppe annen skadelig programvare. I tillegg kan du se artikkelen Fjern ondsinnet programvare (skadelig programvare) fullstendig på Windows 10-datamaskiner .
Se mer:
Fiks Next.js Server Component 500-feil ved å spore serverlogger, sjekke datahenting og miljøvariabler, håndtere feil og verifisere produksjonsbygget.
Diagnostiser og fiks Kubernetes CrashLoopBackOff i lokal Minikube ved å sjekke pod-tilstand, tidligere logger, avslutningsårsaker, prober, konfigurasjon, minsegrenser og klusterhelse.
Fiks Docker Desktop-motoren som stopper på Windows 11 ved å sjekke Docker-status, oppdatere og starte WSL 2 på nytt, verifisere virtualisering og bruke diagnostikk før nullstilling.
Løs Vite-feilen 'process is not defined' ved å erstatte Node-stil bruk av process.env, konfigurere VITE_-variabler riktig og sjekke avhengigheter.
Løs PyTorch CUDA out-of-memory-feil med en praktisk arbeidsflyt: mål GPU-minne, reduser arbeidssettet, bruk AMP og akkumulering, sjekkpoint-aktiveringer, og juster allokatoren kun ved behov.
Fiks manglende Access-Control-Allow-Origin CORS-feil i Express.js ved å diagnostisere opprinnelsen, konfigurere cors trygt, håndtere preflight og verifisere headers.
Fiks React-feilen “Cannot read properties of undefined (reading 'map')” ved å spore opp den udefinerte verdien, korrigere state og API-data, og legge til sikre gjengivelseskontroller.
Løs Webpack-feilen «Can’t resolve 'fs'» ved å velge riktig løsning: flytt Node-kun-kode til serveren, bruk en nettlesersikker avhengighet, sett fs:false kun hvis valgfritt, eller mål mot Node riktig.
Fiks manglende Supabase API-nøkler i Next.js, Vite, Node, utplasseringer og Edge Functions. Bruk gjeldende navn på publiserbare/secret-nøkler, korrekte env-filer og trygge verifiseringstrinn.
Løs feilen “flutter: command not found” på macOS ved å finne Flutter SDK, legge til bin-mappen i PATH, laste inn Zsh på nytt og verifisere oppsettet.