Tobulėjant mus supančioms technologijoms, ugniasienės taip pat turi būti įtrauktos į debesį, kad neatsiliktų nuo tendencijų. Štai kodėl gimė debesų ugniasienės terminas. Bet kas yra debesies užkarda ir kodėl būtina užkardą perkelti į debesį? Raskime atsakymą su Quantrimang.com per šį straipsnį!
Kas yra debesies ugniasienė? Kokį poveikį tai daro verslui?
Kas yra ugniasienė?
Anksčiau Quantrimang com turėjo straipsnį, kuriame paaiškinama, kas yra ugniasienė, ir apibendrinant bendrąsias žinias apie ugniasienes .
Ugniasienės pavadintos pagal realias statybines sienas, skirtas užkirsti kelią ugnies plitimui per pastatus. Duomenų perdavimo centruose rasite ugniasienes, kuriose tikrinama ir tikrinama bet kokia kenkėjiška veikla.
Užkardą taip pat rasite savo namų tinkle. Paprastai maršrutizatoriai ir kompiuteriai turi ugniasienes, kad „stebėtų“ ryšius sistemoje ir iš jos. Galite naudoti operacinėje sistemoje įmontuotą ugniasienę arba pasirinkti trečiosios šalies produktą.
Ugniasienės neleidžia žmonėms pasiekti tinklo iš išorės be jūsų leidimo. Jei užkarda aptiks ką nors potencialiai žalingo, ji užblokuos ryšį ir apsaugo jūsų kompiuterį.
Taip pat galite nustatyti tinkintas ugniasienės taisykles, kad blokuotumėte dalykus, kurių nenorite, kad žmonės matytų jūsų tinkle. Pavyzdžiui, įmonių savininkai gali naudoti užkardas, kad įmonės darbuotojai negalėtų peržiūrėti neteisėtų svetainių.
Kaip ugniasienės nustato perimetrus?
Kibernetinio saugumo pasaulyje egzistuoja saugumo koncepcija, vadinama „perimetru“. Perimetras yra įsivaizduojama virtuali skaitmeninė „siena“, sukurta tinkle, siekiant apsaugoti nuo kenkėjiškų veikėjų.
Pavyzdžiui, naudojate mažos įmonės tinklą, kurį sudaro 10 kompiuterių, visi prijungti prie interneto per centrinį maršruto parinktuvą.
Norėdami tinkamai nustatyti tinklo saugą, turite pateikti užkardai taisykles. Jūs „pasakote“ maršrutizatoriaus ugniasienę, kad visi biure esantys asmenys galėtų pasiekti maršrutizatorių. Be to, užkertate kelią visiems, nepriklausantiems prie tinklo. Kitaip tariant, šis modelis primena pilį. Visi viduje yra laukiami, o visi lauke turi likti nuošalyje.
Šis apsaugos sluoksnis („sienos“, kurias nustatėte tinkle) yra perimetras. Visi biure esantys kompiuteriai ir serveriai (on-prem arba vietoje) bus saugūs, tačiau išoriniai įrenginiai – ne.
Perimetras yra padalinys tarp vidinio tinklo, kurį valdo organizacija, ir tinklo prieigos
Perimetras yra padalinys tarp vidinio tinklo , kurį valdo organizacija, ir prieigos tinklo, kurį suteikia išorinis teikėjas, dažniausiai interneto paslaugų teikėjas (IPT). Tinklai taip pat gali būti fiziškai „užrakinti“: įmonės darbuotojams gali tekti būti biure ir naudoti įmonės valdomus įrenginius, kad prisijungtų prie įmonės tinklo.
Iš pradžių ugniasienės buvo skirtos valdyti tokio tipo perimetrą ir neleisti niekam kenkėjiškoms patekti į pro šalį. Debesų kompiuterijoje perimetrai iš esmės išnyksta. Vartotojai prieina prie paslaugų per nekontroliuojamą internetą. Naudotojo fizinė vieta ir kartais naudojamas įrenginys nebėra svarbūs.
Aplink įmonės išteklius sunku nustatyti saugumo sluoksnį, nes beveik neįmanoma nustatyti, kur bus saugumo sluoksnis. Kai kurios įmonės imasi sprendimų, kuriuose derinami keli skirtingi saugos produktai, įskaitant tradicines ugniasienes, VPN, prieigos kontrolės funkcijas ir IPS produktus, tačiau tai suteikia daug sudėtingumo.Sudėtinga IT skyriui ir sunkiai valdoma.
Perimetrai nebėra aktualūs didesniu mastu
Reikalai gali būti ne tokie aiškūs, kai atsižvelgsime į praktinę visų įrenginių nuolatinio veikimo vertę. Šiuo metu darbuotojai gali dirbti nuotoliniu būdu, bet kurioje pasaulio vietoje. Įmonės yra atsakingos už paslaugas, kuriose naudojami vietiniai serveriai, kuriems reikalingas ryšys iš išorės.
Dabar taikymo sritis yra didesnė. Nebegalite sukurti apskritimo aplink kompiuterių ir serverių grupę ir vadinti jį perimetru. Kai įgalioti žmonės jungiasi prie vietinio serverio iš išorės, taip pat žmonės biure naudojasi paslaugomis už įmonės ribų, ribos gali apimti visą pasaulį!
Esant tokiam dideliam perimetrui, vietoje sumontuota ugniasienė negali susidoroti su šia atsakomybe. Mums reikia debesies pagrindu veikiančios ugniasienės, kuri galėtų palaikyti tarptautinį srautą iš įvairių šaltinių.
Kaip debesies pagrindu veikiančios ugniasienės dera į SASE sistemą?
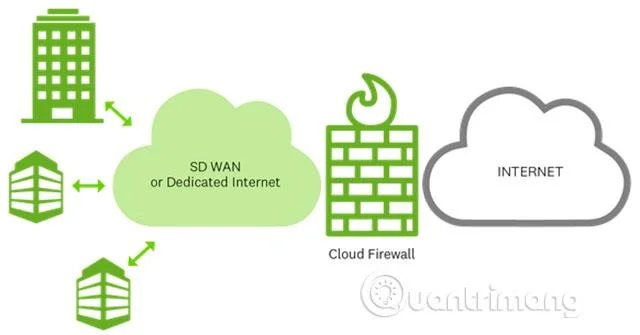
Saugios prieigos paslaugos kraštas arba SASE yra debesies pagrindu sukurta tinklo architektūra, sujungianti tinklo funkcijas, pvz., programinės įrangos apibrėžtą WAN , su saugos paslaugų rinkiniu, įskaitant FWaaS. Skirtingai nuo tradicinių tinklo modelių, kur vietinių duomenų centrų perimetras turi būti apsaugotas vietoje esančiomis ugniasienėmis, SASE užtikrina visapusišką apsaugą ir prieigos kontrolę tinklo pakraštyje.
SASE tinklo modelyje debesies pagrindu veikiančios ugniasienės veikia kartu su kitais saugos produktais, kad apsaugotų tinklo perimetrą nuo atakų, duomenų pažeidimų ir kitų kibernetinių grėsmių.
Kaip debesies pagrindu veikiančios ugniasienės padeda įmonėms?

Debesis pagrįstos ugniasienės reiškia, kad įmonėms nebereikia pasikliauti vietinėmis paslaugomis, o užkardą gali perkelti kur tik nori. Galite pasirinkti iš dviejų tipų ugniasienės:
Įmonės gali išsinuomoti debesyje esančią ugniasienę. Tada jie gali nustatyti šią užkardą taip pat, kaip tai darytų su vietine užkarda (vienintelis skirtumas yra tas, kad ji yra debesies pagrindu). Jie dažnai vadinami ugniasienėmis kaip paslauga (FWaaS), kai įmonė gali išsinuomoti savo verslui skirtą debesies pagrindu veikiančią ugniasienę.
Jei verslas yra pakankamai drąsus, jis gali išsinuomoti serverį ir susikurti savo užkardą. Įmonės dažnai tai daro išsinuomodamos serverį ir jame įdiegdamos saugos programinę įrangą. Įmonės naudos „Infrastructure-as-a-Service“ (IaaS), kad išsinuomotų užkardai reikalingą erdvę.
Trumpai tariant, įmonės turi du pasirinkimus: išsinuomoti esamą debesies užkardą arba susikurti savo. Pirmasis variantas yra tarsi samdyti apsaugos kamerų montavimo įmonę, kuri stebėtų jūsų namus, o ne patys susikurtumėte vaizdo stebėjimo sistemą.
Pats ugniasienės nustatymas priklausys nuo jūsų pasirinkimo. Pavyzdžiui, jei nežinote, kurie prievadai atitinka jūsų ugniasienės taisykles, tikriausiai turėtumėte samdyti įmonę, kuri teikia visiškai veikiančią užkardos paslaugą.
Kita vertus, jums gali kilti mintis, kad už jūsų verslo užkardą atsako kažkas kitas, žinoma, jūs pats.
4 debesų užkardos pranašumai

1. Debesis pagrįstą ugniasienę lengva konfigūruoti
Visų pirma, debesų užkardos yra daug labiau modulinės nei įprastos ugniasienės. Jie skirti valdyti visų tipų ryšius.
Pavyzdžiui, jei norite nukreipti vartotojų srautą per užkardą, tai gali padaryti debesies pagrindu veikianti ugniasienė. Jei norite įrankio, kuris apsaugotų jus nuo atakų, debesies pagrindu veikianti ugniasienė taip pat gali tai padaryti. Ugniasienės gali būti plečiamos pagal poreikius. Tiesiog pasakykite, ko norite, ir tai padarys už jus.
2. Debesų ugniasienės auga kartu su jumis
Kita priežastis, kodėl verta rinktis debesies pagrindu veikiančias ugniasienes, yra ta, kad jos gali augti kartu su jūsų verslu. Pavyzdžiui, jei prie užkardos norite pridėti daugiau biurų, duomenų centrų ar svetainių, galite išsinuomoti daugiau vietos serveryje, kad gautumėte reikiamus išteklius. Tai keičiamo dydžio sprendimas, kuris neturi įtakos verslo augimui ir padeda jums nesirūpinti dėl vietos aparatūros.
3. Firewalls-as-a-Service gauna automatinius naujinimus
Jei naudojate FWaaS, ugniasienės paslaugų įmonė gali stebėti internetą ir užfiksuoti kenkėjiškų programų prognozes. Ši paslauga apima nulinės dienos grėsmes . Jei naudojate patikimą FWaaS, paslaugą teikianti įmonė pataisys ir pataisys ugniasienę, kai bus aptiktos šios grėsmės.
4. Infrastructure-as-a-Service ugniasienės padeda gauti daugiau vietos
Jei naudojate „IaaS“ pagrįstą ugniasienę, laisvą vietą serveryje galite naudoti kitiems dalykams. Pavyzdžiui, galite saugoti duomenis, svetainę arba joje nustatyti virtualią mašiną, atsižvelgdami į savo pageidavimus. Dėl to, nors „IaaS“ daro didesnį spaudimą, kad daiktai būtų saugūs, jis taip pat suteikia jums laisvės naudojant serverius.
Debesų ugniasienės trūkumai
Deja, užkardos įdėjimas į debesį reiškia, kad ji gali bet kada nustoti veikti. Pavyzdžiui, jei jūsų FWaaS teikėjas arba serveris sugenda ir jūs pasitikite juo, kad patikrintų srautą, ar nėra kenkėjiškų veikėjų, visas įmonės tinklas gali sugesti akimirksniu. Štai kodėl taip svarbu pasirinkti patikimą paslaugą. Bent jau turėkite atsarginį planą, jei kas nors nutiktų.
Debesis pagrįstos ugniasienės yra puikus pasirinkimas visiems, kuriems reikia apsaugos, prisitaikančios prie įvairių situacijų. Jei samdote ugniasienės paslaugą arba kuriate savo, jos gali būti vertingas turtas, nes tinklo saugumo sritis tampa vis didesnė.
Yra daug priežasčių, kodėl turėtumėte naudoti ugniasienę. Daugiau informacijos rasite straipsnyje: Kodėl verta naudoti kompiuterio užkardą !