Eftir því sem tæknin í kringum okkur þróast þarf líka að koma eldveggjum í skýið til að halda í við þróunina. Þess vegna fæddist hugtakið ský eldveggur. En hvað er ský eldveggur og hvers vegna er nauðsynlegt að koma eldveggnum í skýið? Við skulum finna svarið með Quantrimang.com í gegnum eftirfarandi grein!
Hvað er Cloud Firewall? Hvaða áhrif hefur það á fyrirtæki?
Hvað er eldveggur?
Áður hafði Quantrimang com grein sem útskýrði hvað eldveggur er og setti saman almenna þekkingu um eldveggi .
Eldveggir eru nefndir eftir raunverulegum byggingarveggjum, ætlaðir til að koma í veg fyrir að eldur dreifist um byggingar. Þú finnur eldveggi í gagnaflutningsmiðstöðvum þar sem illgjarn virkni er skimuð og skoðuð.
Þú munt líka finna eldvegg beint á heimanetinu þínu. Venjulega munu beinar og tölvur hafa eldveggi til að "horfa" á tengingar inn og út úr kerfinu. Þú getur notað eldvegg innbyggðan í stýrikerfið þitt eða valið vöru frá þriðja aðila.
Eldveggir koma í veg fyrir að fólk fái aðgang að netinu að utan án þíns leyfis. Ef það greinir eitthvað hugsanlega skaðlegt mun eldveggurinn loka fyrir tenginguna og vernda tölvuna þína.
Þú getur líka sett sérsniðnar reglur fyrir eldvegginn þinn til að loka fyrir hluti sem þú vilt ekki að fólk sjái á netinu þínu. Til dæmis geta eigendur fyrirtækja notað eldveggi til að koma í veg fyrir að starfsmenn innan fyrirtækisins skoði óviðkomandi vefsíður.
Hvernig setja eldveggir upp jaðar?
Í heimi netöryggis er til öryggishugtak sem kallast „jaðar“. Perimeter er ímyndaður sýndarstafrænn „veggur“ sem settur er upp á neti til að halda illgjarnum leikurum frá.
Til dæmis ertu að reka net fyrir lítið fyrirtæki, sem samanstendur af 10 tölvum, allar tengdar við internetið með miðlægum beini.
Til að setja upp netöryggi á réttan hátt þarftu að útvega eldveggnum reglur. Þú "segðir" eldvegg beinisins að leyfa öllum á skrifstofunni að fá aðgang að þeim beini. Að auki neitar þú öllum utan netkerfisins aðgangi. Með öðrum orðum, þetta líkan líkist kastala. Allir inni eru velkomnir og allir úti verða að halda sig fjarri.
Þetta verndarlag („veggirnir“ sem þú setur upp á netinu) er jaðarinn. Allar tölvur og netþjónar á skrifstofunni (á staðnum eða á staðnum) verða öruggar, en ytri tæki ekki.
Jaðar er skiptingin á milli innra nets sem stofnun stjórnar og netaðgangs
Jaðar er skiptingin á milli innra nets sem fyrirtæki heldur utan um og aðgangsnetsins, sem er gefið af utanaðkomandi veitanda, venjulega netþjónustuveitanda (ISP). Einnig getur netkerfi verið „læst“ líkamlega: Starfsmenn fyrirtækis gætu þurft að vera á skrifstofunni og nota fyrirtækisstýrð tæki til að tengjast fyrirtækjanetinu.
Eldveggir voru upphaflega hannaðir til að stjórna þessari tegund af jaðar og láta ekkert illgjarnt komast í gegn. Í skýjatölvu hverfa jaðar í raun. Notendur fá aðgang að þjónustu í gegnum stjórnlaust internet. Staðsetning notandans og stundum tækið sem hann notar skiptir ekki lengur máli.
Það er erfitt að setja öryggislag utan um auðlindir fyrirtækis þar sem nánast ómögulegt er að ákveða hvert öryggislagið fer. Sum fyrirtæki grípa til lausna sem sameina nokkrar mismunandi öryggisvörur, þar á meðal hefðbundna eldveggi, VPN, aðgangsstýringareiginleika og IPS vörur, en þetta eykur mikla flækju.Flókið fyrir upplýsingatæknideildina og erfitt að stjórna.
Jaðar eiga ekki lengur við á stærri skala
Hlutirnir eru kannski ekki svo skýrir þegar við íhugum hagnýtt gildi þess að hafa öll tæki á staðnum. Eins og er geta starfsmenn unnið í fjarvinnu, hvar sem er í heiminum. Fyrirtæki eru ábyrg fyrir þjónustu sem notar staðbundna netþjóna, sem krefst samskipta utan jaðarsins.
Nú er umfangið stærra. Þú getur ekki lengur búið til hring í kringum hóp af tölvum og netþjónum og kallað það jaðar. Með viðurkenndu fólki sem tengist innbyggðum netþjóni utan frá, sem og fólk á skrifstofunni sem notar þjónustu utan fyrirtækisins, geta mörk spannað allan heiminn!
Með svo stórum jaðar getur eldveggur á staðnum ekki ráðið við þessa ábyrgð. Við þurfum skýjabyggðan eldvegg sem getur stutt alþjóðlega umferð sem kemur frá ýmsum áttum.
Hvernig passa skýbundnir eldveggir inn í SASE ramma?
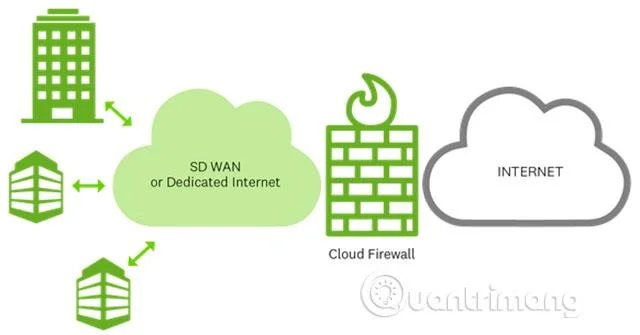
Secure access service edge eða SASE er skýbundinn netarkitektúr sem sameinar netaðgerðir, svo sem hugbúnaðarskilgreint WAN , með mengi öryggisþjónustu, þar á meðal FWaaS. Ólíkt hefðbundnum netmódelum, þar sem jaðar gagnavera á staðnum verður að vera varin með eldveggjum á staðnum, veitir SASE alhliða öryggi og aðgangsstýringu á jaðri netkerfisins.
Í SASE netlíkaninu vinna skýbundnir eldveggir í takt við aðrar öryggisvörur til að vernda netyfirborðið fyrir árásum, gagnabrotum og öðrum netógnum.
Hvernig hjálpa skýjatengdir eldveggir fyrirtækjum?

Skýtengdir eldveggir þýðir að fyrirtæki þurfa ekki lengur að reiða sig á staðbundna þjónustu, heldur geta þau flutt eldvegginn hvert sem þeir vilja. Þú getur valið á milli tveggja tegunda af eldveggjum:
Fyrirtæki geta leigt eldvegg staðsettan í skýinu. Þeir geta síðan sett upp þennan eldvegg alveg eins og þeir myndu gera með eldvegg á staðnum (eini munurinn er að hann er skýjaður). Þetta er oft nefnt Firewalls-as-a-Service (FWaaS), þar sem fyrirtæki getur leigt sérstakan skýjabyggðan eldvegg fyrir viðskipti sín.
Ef fyrirtæki er nógu hugrakkur geta þeir leigt sér netþjón og sett upp sinn eigin eldvegg. Fyrirtæki gera þetta oft með því að leigja netþjón og setja upp öryggishugbúnað á honum. Fyrirtæki munu nota Infrastructure-as-a-Service (IaaS) til að leigja rýmið sem þarf fyrir eldvegginn.
Í stuttu máli, fyrirtæki hafa tvo kosti: Leigja núverandi eldvegg í skýinu eða setja upp þinn eigin. Fyrsti kosturinn er eins og að ráða uppsetningarfyrirtæki fyrir öryggismyndavélar til að fylgjast með heimili þínu, í stað þess að setja upp CCTV kerfi sjálfur.
Að setja upp eldvegginn sjálfur fer eftir vali þínu. Til dæmis, ef þú veist ekki hvaða höfn passa við eldveggsreglurnar þínar, ættir þú líklega að ráða fyrirtæki sem hefur fullvirka eldveggsþjónustu.
Á hinn bóginn gætirðu fengið þá hugmynd að eldvegg fyrirtækisins þíns sé á ábyrgð einhvers annars, vissulega þín eigin.
4 kostir skýjatengdra eldvegga

1. Auðvelt er að stilla eldvegg sem byggir á skýi
Í fyrsta lagi eru skýbundnir eldveggir mun einingalegri en hefðbundnir eldveggir. Þau eru hönnuð til að takast á við allar mismunandi tegundir samskipta.
Til dæmis, ef þú vilt beina notendaumferð í gegnum eldvegg, getur skýbundinn eldveggur gert það. Ef þú vilt tól sem getur verndað þig fyrir árásum getur skýjabyggður eldveggur gert það líka. Hægt er að stækka eldveggi eftir þörfum. Segðu bara það sem þú vilt og það mun gera það fyrir þig.
2. Cloud eldveggir vaxa með þér
Önnur ástæða til að velja skýjabyggða eldveggi er sú að þeir geta vaxið með fyrirtækinu þínu. Til dæmis, ef þú vilt bæta fleiri skrifstofum, gagnaverum eða vefsíðum við eldvegginn, geturðu leigt meira netþjónspláss til að fá úrræði sem þú þarft. Þetta er stigstærð lausn sem hefur ekki áhrif á vöxt fyrirtækja og hjálpar þér að þurfa ekki að hafa áhyggjur af vélbúnaðarrými á staðnum.
3. Firewalls-as-a-Service fær sjálfvirkar uppfærslur
Ef þú notar FWaaS getur eldveggsþjónustufyrirtækið fylgst með internetinu og fanga spár um spilliforrit. Þessi þjónusta nær yfir Zero-day ógnir . Ef þú notar virtan FWaaS mun fyrirtækið sem veitir þjónustuna laga og gera við eldvegginn þegar þessar ógnir finnast.
4. Infrastructure-as-a-Service eldveggir hjálpa til við að fá meira pláss
Ef þú notar IaaS-byggðan eldvegg geturðu nýtt þér laust pláss á þjóninum fyrir aðra hluti. Til dæmis geturðu geymt gögn, vefsíðu eða sett upp sýndarvél á henni, allt eftir því sem þú vilt. Þar af leiðandi, þó að IaaS leggi meiri þrýsting á að halda hlutum öruggum, þá gefur það þér líka frelsi þegar þú notar netþjónana.
Ókostir við ský eldveggi
Því miður þýðir það að setja eldvegg á skýið að hann getur hætt að virka hvenær sem er. Til dæmis, ef FWaaS þjónustuveitan eða netþjónninn þinn fer niður og þú treystir á hann til að skoða umferð fyrir illgjarna gerendur, gæti allt fyrirtækjanetið farið niður á augabragði, þ.e. Þess vegna er svo mikilvægt að velja áreiðanlega þjónustu. Að minnsta kosti hafa varaáætlun ef eitthvað fer úrskeiðis.
Skýbundnir eldveggir eru frábær kostur fyrir alla sem þurfa vernd sem aðlagar sig að ýmsum aðstæðum. Ef þú ræður eldveggsþjónustu eða býrð til þína eigin getur hún verið dýrmæt eign þar sem umfang netöryggis verður stærra og stærra.
Það eru margar ástæður fyrir því að þú ættir að nota eldvegg. Sjá greinina: Af hverju þú ættir að nota tölvueldvegg fyrir frekari upplýsingar!