Slik fikser du intern feil 500 i Next.js Server Components
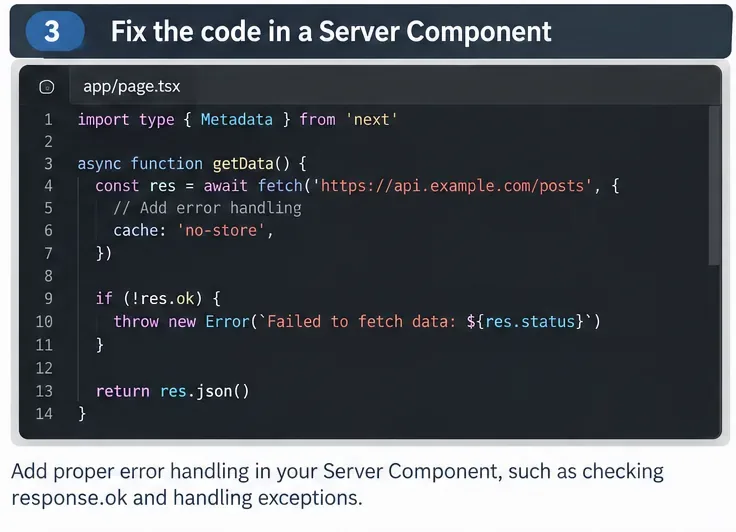
Fiks Next.js Server Component 500-feil ved å spore serverlogger, sjekke datahenting og miljøvariabler, håndtere feil og verifisere produksjonsbygget.
Per september 2026 beskriver gjeldende Node.js- og Docker-dokumentasjon fortsatt denne typen feil som en standard adressebindingskonflikt; ingen verifisert endring i disse kildene krever en ny feilsøkingsmetode. Den praktiske årsaken er den samme: et program prøver å lytte på en adresse og port som allerede eies av en annen prosess. Gjeldende Node.js-dokumentasjon beskriver den relaterte EADDRINUSE-feilen som en mislykket binding fordi en annen server okkuperer den lokale adressen, og Docker dokumenterer samme tilstand som port is already allocated eller bind: address is already in use. Node.js systemfeildokumentasjon og Docker's feilsøkingsguide for portkonflikter gjenspeiler begge denne oppførselen per september 2026.
Den praktiske løsningen er derfor holdbar: finn prosessen som lytter på TCP-port 8080, identifiser hva den er, stopp den kun hvis det er trygt å stoppe, eller konfigurer den nye applikasjonen din til å bruke en annen port. Begynn ikke med å drepe tilfeldige PID-er. Et databaseverktøy, en proxy, en Docker-beholder, en IDE-hjelper, en Java-tjeneste eller en annen kopi av din egen utviklingsserver kan bruke 8080 med vilje.

En server ber vanligvis operativsystemet om å binde en socket til en lokal adresse som 127.0.0.1:8080, 0.0.0.0:8080 eller [::]:8080. Hvis en inkompatibel lytter allerede holder den adresse- og portkombinasjonen, kan den andre serveren ikke ta den i bruk. Rammeverk eksponerer operativsystemfeilen med ulik ordlyd: Node.js rapporterer vanligvis EADDRINUSE, Python-rammeverk kan vise OSError: [Errno 98] Address already in use, og Docker kan rapportere at vertsporten allerede er tildelt.
Dette er i seg selv ikke bevis på et brannmurproblem eller en ødelagt nettverkstilkobling. Det første nyttige spørsmålet er: hvilken prosess lytter på 8080?
| Plattform | Finn lytteren | Typisk neste steg |
|---|---|---|
| Windows PowerShell | Get-NetTCPConnection -LocalPort 8080 -State Listen | Undersøk OwningProcess, bruk deretter Get-Process -Id PID |
| Windows Kommandoprompt | netstat -ano | findstr :8080 | Les PID-en i den siste kolonnen |
| macOS | lsof -nP -iTCP:8080 -sTCP:LISTEN | Undersøk kommandoen og PID-en før du bruker kill PID |
| Linux | ss -ltnp | grep ':8080' | Undersøk prosessen, eller bruk sudo fuser -v 8080/tcp |
| Docker | docker ps | Se etter en vertsmapping som 0.0.0.0:8080->8080/tcp |
Disse kommandoene er diagnostiske først. Den tryggeste sekvensen er: identifiser → avgjør → stopp eller konfigurer på nytt → verifiser.
Hvis applikasjonen din skriver ut address already in use, EADDRINUSE eller port is already allocated, er konflikten vanligvis allerede klar. Hvis feilmeldingen er mindre spesifikk, spør lokale TCP-lyttere i stedet for å anta at 8080 er problemet.
På Windows bekrefter Microsofts netstat-dokumentasjon at -a inkluderer lytteporter, -n holder adresser og porter numeriske, og -o legger til den eierende PID-en. I PowerShell støtter Microsofts Get-NetTCPConnection-dokumentasjon filtrering etter lokal port og tilstand.
Get-NetTCPConnection -LocalPort 8080 -State Listen
Hvis det returnerer en rad, notér verdien for OwningProcess. Hvis det ikke returnerer noe, fortsett med avsnittet “ingenting ser ut til å eie 8080” nedenfor før du dreper noe.

lsof identifiserer en prosess og PID assosiert med en lytter på port 8080.På macOS er lsof en direkte måte å identifisere prosessen som holder en TCP-lyttesocket:
lsof -nP -iTCP:8080 -sTCP:LISTEN
Den offisielle lsof-manualen dokumenterer -iTCP for TCP Internett-sockets og -sTCP:LISTEN for filtrering til lyttetilstanden. Utdataene inkluderer vanligvis et kommandonavn og en PID.
Hvis kommandoen for eksempel rapporterer PID 12345, hopp ikke rett til kill -9 12345. Finn først ut om det er din gamle utviklingsserver, en lokal tjeneste du trenger, eller en prosess administrert av noe annet.

I Kommandoprompt eller PowerShell er denne bredt støttede kommandoen enkel:
netstat -ano | findstr :8080
Se etter en linje der den lokale adressen slutter på :8080 og der tilstanden er LISTENING. Den siste kolonnen er PID-en. Du kan deretter undersøke den PID-en i PowerShell:
Get-Process -Id 12345
Eller bruk Oppgavebehandling hvis du foretrekker en grafisk sjekk. Microsoft merker eksplisitt at -o-alternativet viser PID-en slik at du kan identifisere applikasjonen. Denne verifiseringen er viktig fordi samme maskin kan ha mange urelaterte Java-, Node-, Python-, beholder- og bakgrunnsprosesser som kjører samtidig.
På moderne Linux-systemer er ss vanligvis den mest nyttige kommandoen for socketinspeksjon:
ss -ltnp | grep ':8080'
ss-manualsiden dokumenterer -l for lyttesockets, -t for TCP, -n for numerisk utdata og -p for prosessinformasjon. Avhengig av tillatelser kan prosessdetaljer kreve sudo.
Et alternativ er:
sudo fuser -v 8080/tcp
fuser-manualsiden dokumenterer TCP-navnerommet og merker at prosessinformasjon kan være ufullstendig når du ikke har tillatelse til å inspisere en annen users deskriptorer.
Dette er beslutningspunktet som forhindrer de fleste selvforårsakede problemer. Hvis PID 12345 er en forlatt kopi av utviklingsserveren du hadde til hensikt å starte på nytt, er det fornuftig å stoppe den. Hvis det er en lokal omvendt proxy, en bedriftsagent, en delt integrasjonstjeneste eller en beholder et annet prosjekt er avhengig av, er det vanligvis tryggere å endre porten til den nye appen din.
Sjekk også om prosessen tilhører en tilsynsprosess (supervisor). En tjeneste startet av systemd, Docker Compose, en IDE-oppgavekjører eller en annen prosessbehandler kan starte på nytt umiddelbart etter at du dreper barneprosessen. I så fall, stopp eller konfigurer tilsynsprosessen på nytt i stedet for å drepe barneprosessen gjentatte ganger.
Ja – hvis den gamle serveren fortsatt er åpen i en annen terminal du kontrollerer, er det ofte den reneste løsningen å gå tilbake til den terminalen og trykke Ctrl+C. Det lar serveren håndtere sin normale avslutningsvei i stedet for å bli terminert utenfra.

På macOS eller Linux, start med standard termineringssignal:
kill 12345
Linux kill-manualen angir at standarden er TERM og anbefaler den spesifikt fremfor KILL fordi en prosess kan håndtere TERM og utføre opprydding. Bruk kill -9 kun som en siste utvei når en prosess du har verifisert er trygg å terminere, ikke vil avslutte normalt.
I Windows PowerShell gir Microsoft Stop-Process:
Stop-Process -Id 12345 -Confirm
Stop-Process-dokumentasjonen støtter stopp via PID og merker at utvidede rettigheter kan være nødvendig for prosesser du ikke eier. -Confirm-alternativet er nyttig når du vil ha en ekstra sjekk før terminering.

/F kun etter at du har identifisert PID-en og en normal stopp er utilstrekkelig.Brukere av Kommandoprompt kan bruke:
taskkill /PID 12345
Legg til /F kun når en normal terminering ikke er nok. Microsofts taskkill-dokumentasjon definerer /PID for å velge prosessen og /F for å tvinge terminering.
Docker er en vanlig grunn til at utviklere ser port 8080 okkupert selv når ingen applikasjonsvindu ser ut til å være åpent. Kjør:
docker ps
Se i PORTS-kolonnen etter en mapping som publiserer vertsport 8080. Dockers gjeldende feilsøkingsdokumentasjon lister eksplisitt en eksisterende applikasjon eller en tidligere kjørende beholder som årsaker til port already allocated-feil.
Du kan inspisere en spesifikk beholders mappinger med:
docker port CONTAINER_NAME
Docker port-kommandodokumentasjonen definerer denne kommandoen som en måte å liste en beholders portmappinger på. Hvis beholderen ikke lenger trengs, stopp den ryddig:
docker stop CONTAINER_NAME
Docker dokumenterer at docker stop først sender det konfigurerte stoppsignalet, vanligvis SIGTERM, før det faller tilbake til en tvungen dreping etter nådetiden.

Start applikasjonen din på nytt ved hjelp av den normale kommandoen. Hvis den nå rapporterer en vellykket binding til 127.0.0.1:8080, er konflikten løst.
Du kan også kjøre den samme inspeksjonskommandoen du brukte tidligere. Før du starter den nye serveren, bør spørringen ikke vise noen uønsket lytter. Etter at den er startet, bør lytteren tilhøre prosessen du forventer.

Ikke drepe den. Gi den nye applikasjonen din en annen port, som 8081, 3000 eller en annen ledig utviklingsport. Den nøyaktige syntaksen avhenger av rammeverket.
For Flask anbefaler den offisielle utviklingsserverdokumentasjonen eksplisitt å velge en annen port når et annet program eier standardporten:
flask --app app run --port 8081
For Django 6.1 aksepterer utviklingsserveren porten som et argument:
python manage.py runserver 8081
Djangos gjeldende opplæring og runserver-referanse dokumenterer kjøring av samtidige utviklingsservere på separate porter.
For Spring Boot er den standard egenskapen server.port. Spring Boot-konfigurasjonsdokumentasjonen viser server.port som serverport-innstillingen.

Gå gjennom disse sjekkene før du antar at operativsystemet tar feil.
0.0.0.0:8080, 127.0.0.1:8080, [::]:8080 eller en spesifikk grensesnittadresse. Unngå å filtrere så smalt at du går glipp av den faktiske lytteren.TIME_WAIT er ikke det samme som en prosess som aktivt lytter på 8080. Fokuser først på en lytter og den eierende prosessen.Hvis feilen kommer tilbake etter hver omstart eller innlogging, starter en vedvarende tjeneste sannsynligvis automatisk. Vanlige eksempler inkluderer en IDE-kjørt utviklingsoppgave, Docker Compose-stabel, bakgrunns-Java-tjeneste, proxy eller OS-tjenestebehandler. I stedet for å behandle hver gjentakelse som et engangs-PID-problem, finn komponenten som starter lytteren og endre konfigurasjonen eller oppstartsadferden.
Hvis konflikten bare skjer etter at du gjentatte ganger starter og stopper din egen app, sjekk om en tidligere instans fortsatt kjører i en annen terminal, om feilsøkeren din starter en andre prosess, og om en filovervåkings-omlaster har en forelder- og barneprosess. Den viktigste testen er den samme: inspisér lytteren og verifiser identiteten.
Vanligvis ikke som første steg. En normal avslutning gir prosessen en sjanse til å lukke filer, tømme buffere, stoppe barnoppgaver og frigjøre ressurser ryddig. Tvangsterminering er nyttig når en verifisert prosess er fastlåst, men det bør være eskaleringsveien, ikke standarden.
En omstart kan fjerne en utdatert utviklingsprosess, men det skjuler også årsaken. Hvis den konfliktende tjenesten er konfigurert til å starte automatisk, kan porten være okkupert igjen umiddelbart etter omstart. Å identifisere eieren av 8080 er raskere i det lange løp.
Den samme arbeidsflyten fungerer for feil på portene 3000, 5000, 8000, 8081 og de fleste andre lokale utviklingsporter. Portnummeret endres; diagnosen gjør det ikke.
Fiks Next.js Server Component 500-feil ved å spore serverlogger, sjekke datahenting og miljøvariabler, håndtere feil og verifisere produksjonsbygget.
Diagnostiser og fiks Kubernetes CrashLoopBackOff i lokal Minikube ved å sjekke pod-tilstand, tidligere logger, avslutningsårsaker, prober, konfigurasjon, minsegrenser og klusterhelse.
Fiks Docker Desktop-motoren som stopper på Windows 11 ved å sjekke Docker-status, oppdatere og starte WSL 2 på nytt, verifisere virtualisering og bruke diagnostikk før nullstilling.
Løs Vite-feilen 'process is not defined' ved å erstatte Node-stil bruk av process.env, konfigurere VITE_-variabler riktig og sjekke avhengigheter.
Løs PyTorch CUDA out-of-memory-feil med en praktisk arbeidsflyt: mål GPU-minne, reduser arbeidssettet, bruk AMP og akkumulering, sjekkpoint-aktiveringer, og juster allokatoren kun ved behov.
Fiks manglende Access-Control-Allow-Origin CORS-feil i Express.js ved å diagnostisere opprinnelsen, konfigurere cors trygt, håndtere preflight og verifisere headers.
Fiks React-feilen “Cannot read properties of undefined (reading 'map')” ved å spore opp den udefinerte verdien, korrigere state og API-data, og legge til sikre gjengivelseskontroller.
Løs Webpack-feilen «Can’t resolve 'fs'» ved å velge riktig løsning: flytt Node-kun-kode til serveren, bruk en nettlesersikker avhengighet, sett fs:false kun hvis valgfritt, eller mål mot Node riktig.
Fiks manglende Supabase API-nøkler i Next.js, Vite, Node, utplasseringer og Edge Functions. Bruk gjeldende navn på publiserbare/secret-nøkler, korrekte env-filer og trygge verifiseringstrinn.
Løs feilen “flutter: command not found” på macOS ved å finne Flutter SDK, legge til bin-mappen i PATH, laste inn Zsh på nytt og verifisere oppsettet.